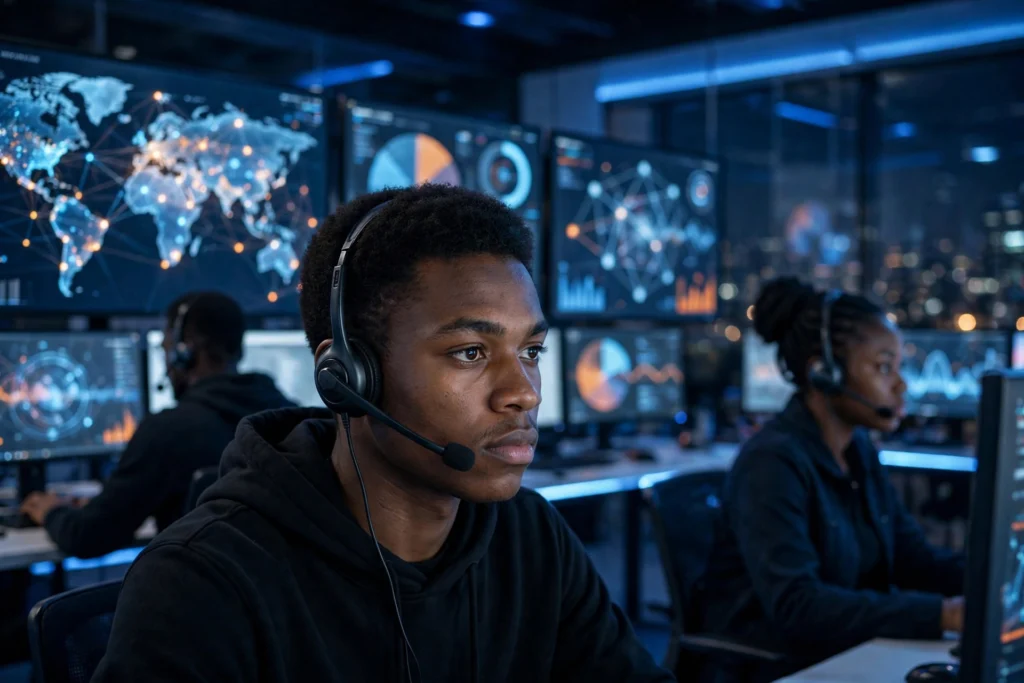
À 2 h du matin, pendant que la ville dort, un écran s’allume en rouge : tentatives de connexion inhabituelles sur un serveur, trafic sortant anormal, compte administrateur utilisé depuis un poste inconnu. Quelqu’un doit décider, en quelques minutes, s’il s’agit d’un faux signal ou du début d’une vraie attaque. Ce quelqu’un, c’est l’analyste SOC au Cameroun. SOC signifie Security Operations Center, centre d’opérations de sécurité. C’est le poste de vigie des systèmes d’information des banques, des télécoms, des fintechs et des grandes entreprises. Ce guide explique, sans jargon inutile, ce que fait réellement un analyste SOC, avec quels outils, quelles compétences on attend de lui et quel parcours suivre pour y entrer depuis Douala ou Yaoundé.
Table of Contents
C’est quoi, un SOC et un analyste SOC, concrètement ?
Un SOC est une équipe — et souvent une salle dédiée — chargée de surveiller en continu les systèmes d’une organisation : serveurs, réseaux, postes de travail, applications et comptes utilisateurs. L’analyste SOC est le premier maillon de cette surveillance. Il ne « pirate » rien : il défend. Son travail consiste à détecter tôt, comprendre vite et alerter juste.
Surveiller, détecter, qualifier
Surveiller, d’abord : les outils du SOC remontent en permanence des événements — connexions, erreurs, changements de fichiers, alertes antivirus, flux réseau. Détecter, ensuite : parmi des milliers d’événements quotidiens, l’analyste repère ceux qui sortent de l’ordinaire. Qualifier, enfin : il distingue le bruit (un utilisateur qui a oublié son mot de passe et se trompe cinq fois) du signal sérieux (le même compte testé depuis deux pays en dix minutes). Cette qualification est le cœur du métier. Un bon analyste évite deux erreurs opposées : laisser passer une attaque réelle, et réveiller toute l’équipe pour une fausse alerte.
Le SOC n’est pas un service d’assistance
Confusion fréquente : le SOC ne répare pas l’imprimante et ne réinitialise pas les mots de passe du quotidien. Quand une alerte est confirmée, l’analyste applique une procédure prévue à l’avance — isoler un poste, bloquer une adresse, désactiver un compte compromis — puis escalade vers les niveaux supérieurs : analystes expérimentés, équipe de réponse aux incidents, administrateur du système concerné. Si la vision d’ensemble des carrières de la défense vous intéresse, notre panorama des métiers de la cybersécurité qui recrutent au Cameroun situe le SOC parmi les autres portes d’entrée du secteur.
Une journée type d’analyste SOC
Il n’y a pas deux journées identiques, mais il y a un rythme. À la prise de poste, l’analyste lit le journal de passation : incidents en cours, alertes en attente, maintenances prévues qui expliqueront certains signaux.
Triage des alertes et chasse aux faux positifs
L’essentiel du temps se passe en triage. Chaque alerte reçoit un niveau de gravité, des vérifications croisées — l’adresse source est-elle connue ? l’utilisateur est-il en déplacement ? le fichier signalé est-il légitime ? — et une décision : clôturer, surveiller, ou escalader. C’est un travail d’enquêteur autant que de technicien.
Astreintes, nuits et pression : la réalité du poste
Soyons honnêtes : la surveillance ne s’arrête pas à 18 h. Beaucoup de SOC fonctionnent en rotations, avec des nuits et des week-ends, parfois en astreinte. Les attaques, elles, choisissent souvent les moments où les équipes sont réduites. Le métier demande donc de la résistance au stress, une rigueur constante dans la documentation, et la capacité de rester clair quand tout s’accélère.
Les outils que l’analyste SOC utilise chaque jour
On ne devient pas analyste en mémorisant des noms d’outils, mais il faut savoir à quoi ils servent, car les offres d’emploi les citent nommément.
SIEM, journaux et corrélation d’événements
L’outil central s’appelle un SIEM : il collecte les journaux (logs) de tout le système d’information, les centralise et les corrèle pour faire ressortir les comportements suspects. C’est dans le SIEM que l’analyste mène ses recherches : retrouver toutes les actions d’un compte, suivre une adresse IP à travers le réseau, reconstruire la chronologie d’un incident. Savoir lire un log, formuler une recherche précise et interpréter un résultat est la compétence technique n° 1 du poste.
EDR, ticketing et renseignement sur les menaces
Autour du SIEM gravitent d’autres briques : les EDR, qui protègent les postes et permettent d’isoler une machine à distance ; la plateforme de ticketing, où chaque incident est suivi, commenté et clos proprement ; et les sources de renseignement sur les menaces, qui signalent les campagnes d’attaque en cours. L’analyste croise ces sources avant de conclure : les consoles proposent, l’humain dispose.
Quelles compétences faut-il pour devenir analyste SOC ?
Les recruteurs cherchent un socle précis, et il est plus accessible qu’on ne le croit. D’abord, les réseaux : comprendre TCP/IP, le DNS, l’adressage, le routage et le fonctionnement d’un pare-feu. Sans cette base, impossible de distinguer un trafic normal d’un trafic d’exfiltration de données. Ensuite, les systèmes : administration de base sous Linux et Windows, gestion des comptes et des droits, lecture des journaux système. S’y ajoutent les réflexes sécurité : types d’attaques courants, cycle d’un incident, bonnes pratiques de durcissement. Pour construire la fondation réseau, le parcours détaillé dans notre guide de la certification Cisco CCNA au Cameroun reste une référence, car un analyste qui ne comprend pas le réseau lit ses alertes à l’aveugle.
Les qualités humaines comptent autant : curiosité, méthode, écriture claire — un rapport d’incident illisible est un incident mal géré — et anglais technique, car la documentation de sécurité est largement en anglais. Nul besoin d’être développeur confirmé : le SOC de niveau 1 est précisément une première marche.
Qui recrute des analystes SOC au Cameroun ?
Les employeurs les plus structurés sont ceux dont l’activité ne peut pas s’arrêter : opérateurs télécoms, banques et microfinances, fintechs du paiement mobile, assurances, grandes entreprises industrielles et administrations qui numérisent leurs services. Certains disposent de leur propre SOC, d’autres confient la surveillance à des prestataires spécialisés qui supervisent plusieurs clients — autre voie d’entrée intéressante pour un junior, car on y voit une grande variété d’environnements. Dans tous les cas, ce qui bloque les candidats n’est pas le nombre de postes, c’est le manque de pratique démontrable.
Le parcours réaliste pour devenir analyste SOC
Étape 1 : les fondations, sans brûler les étapes
Commencez par les réseaux et les systèmes, en pratiquant sur des machines virtuelles : monter un petit réseau, observer le trafic, lire les journaux d’un serveur Linux et d’un poste Windows. Cette phase est la moins spectaculaire et la plus décisive.
Étape 2 : la spécialisation défense et la preuve par la certification
Vient ensuite la spécialisation « blue team » : fonctionnement d’un SIEM, analyse de logs, gestion d’incidents, exercices de détection sur des scénarios d’attaque simulés. C’est là qu’une pédagogie à 90 % pratique fait la différence : on n’apprend pas le triage d’alertes en écoutant un cours, on l’apprend en triant de vraies alertes dans un laboratoire. Les certifications orientées sécurité donnent ensuite une preuve lisible par les recruteurs, et leurs examens se passent en centre agréé : notre guide du centre d’examen Pearson VUE à Douala explique le déroulement du jour J, et notre méthode pour réussir son examen de certification du premier coup aide à structurer la préparation.
Chez LocalHost Academy — LOCALHOST GROUP SARL — ce parcours de défense s’inscrit dans un cadre vérifié : centre agréé par le MINEFOP, par arrêté 000623 du 21/12/2022, avec un centre d’examen Pearson VUE agréé à Douala, site 92245. En toute transparence, la candidature à Cisco Networking Academy est en cours et n’est jamais présentée comme acquise. Pour connaître l’école, ses campus et son approche, vous pouvez découvrir LocalHost Academy et ses équipes. À Douala, le centre se trouve à la montée BP Cité, après la paroisse Christ Roi (2PXH+CX Douala) ; à Yaoundé, au Carrefour KAKA, à Biyem Assi.
Par où commencer, concrètement ?
Si le métier vous attire, ne commencez pas par acheter un outil ni par viser le poste le plus prestigieux. Commencez par les réseaux, pratiquez l’analyse de journaux chaque semaine, documentez vos exercices comme de vrais incidents, puis visez un poste d’analyste de niveau 1. Le SOC est une école exigeante, mais c’est aussi la voie la plus directe pour comprendre, de l’intérieur, comment on défend réellement un système d’information.
Vous voulez construire votre parcours vers le métier d’analyste SOC ? Parlez-en directement avec l’équipe de LocalHost Academy : contactez LocalHost Academy pour discuter de votre projet en cybersécurité ou écrivez-nous sur WhatsApp — Douala : +237 699 55 60 21 / 678 27 99 57 — Yaoundé : +237 696 98 42 33 / 674 64 70 10. Nous vous aiderons à situer votre niveau actuel et le chemin le plus court vers un poste en supervision de sécurité.
Pour aller plus loin : préparer la certification CompTIA Security+
Et quand l’alerte est confirmée, un autre métier prend le relais : découvrez notre guide de la réponse aux incidents de cybersécurité au Cameroun, qui détaille comment contenir l’attaque puis rétablir les systèmes.
Pour aller plus loin : notre guide de la réponse aux incidents de cybersécurité au Cameroun détaille les six temps d’une riposte réussie, de la détection au retour d’expérience.
Articles similaires
Prêt à lancer votre carrière dans le digital ?
Échangez avec notre équipe d'orientation et trouvez la formation certifiante faite pour vous.