Table of Contents
Gestion des vulnérabilités au Cameroun : trouver les failles avant les attaquants
Un serveur oublié, un logiciel jamais mis à jour, un mot de passe par défaut laissé en place : la plupart des intrusions commencent par une faille connue que personne n’avait corrigée. C’est exactement ce que traite la gestion des vulnérabilités au Cameroun : découvrir ces faiblesses, les classer selon le danger réel, puis les corriger avant qu’un attaquant ne les utilise. Pour les banques, télécoms, administrations et PME de Douala et de Yaoundé qui numérisent leurs services, cette discipline discrète est devenue une ligne de défense essentielle — et un métier qui recrute.
Précision utile : gérer les vulnérabilités, ce n’est ni pirater, ni simplement « lancer un scan ». C’est un cycle continu, avec des responsabilités, des délais et des preuves. L’outil propose, l’humain décide, l’équipe corrige, puis quelqu’un vérifie que la faille a disparu.
Qu’est-ce qu’une vulnérabilité, concrètement ?
Une vulnérabilité est une faiblesse exploitable : un logiciel jamais mis à jour malgré un correctif disponible, un service exposé sur Internet sans nécessité, une configuration trop permissive, un composant abandonné, un compte aux privilèges excessifs. Elle ne signifie pas qu’une attaque a eu lieu ; elle signifie qu’une porte est entrouverte.
Il faut la distinguer de deux notions voisines. La menace, c’est l’acteur capable d’exploiter la faille. Le risque combine les deux avec l’impact métier : une même faille est anodine sur une machine de test isolée et critique sur le serveur qui héberge les paiements. Gérer les vulnérabilités, c’est raisonner en risque, pas seulement en listes techniques.
Des failles souvent banales, rarement exotiques
Dans la pratique, les rapports de scan racontent presque toujours la même histoire : systèmes sans correctifs, partages ouverts, administration accessible depuis Internet, certificats expirés, composants anciens. Rien d’exotique — mais ces faiblesses sont documentées publiquement, et les attaquants automatisent leur recherche.
Le cycle complet de la gestion des vulnérabilités au Cameroun
Un programme sérieux suit cinq étapes qui se répètent. En sauter une produit un joli rapport et une sécurité inchangée.
1. Connaître son parc avant de le scanner
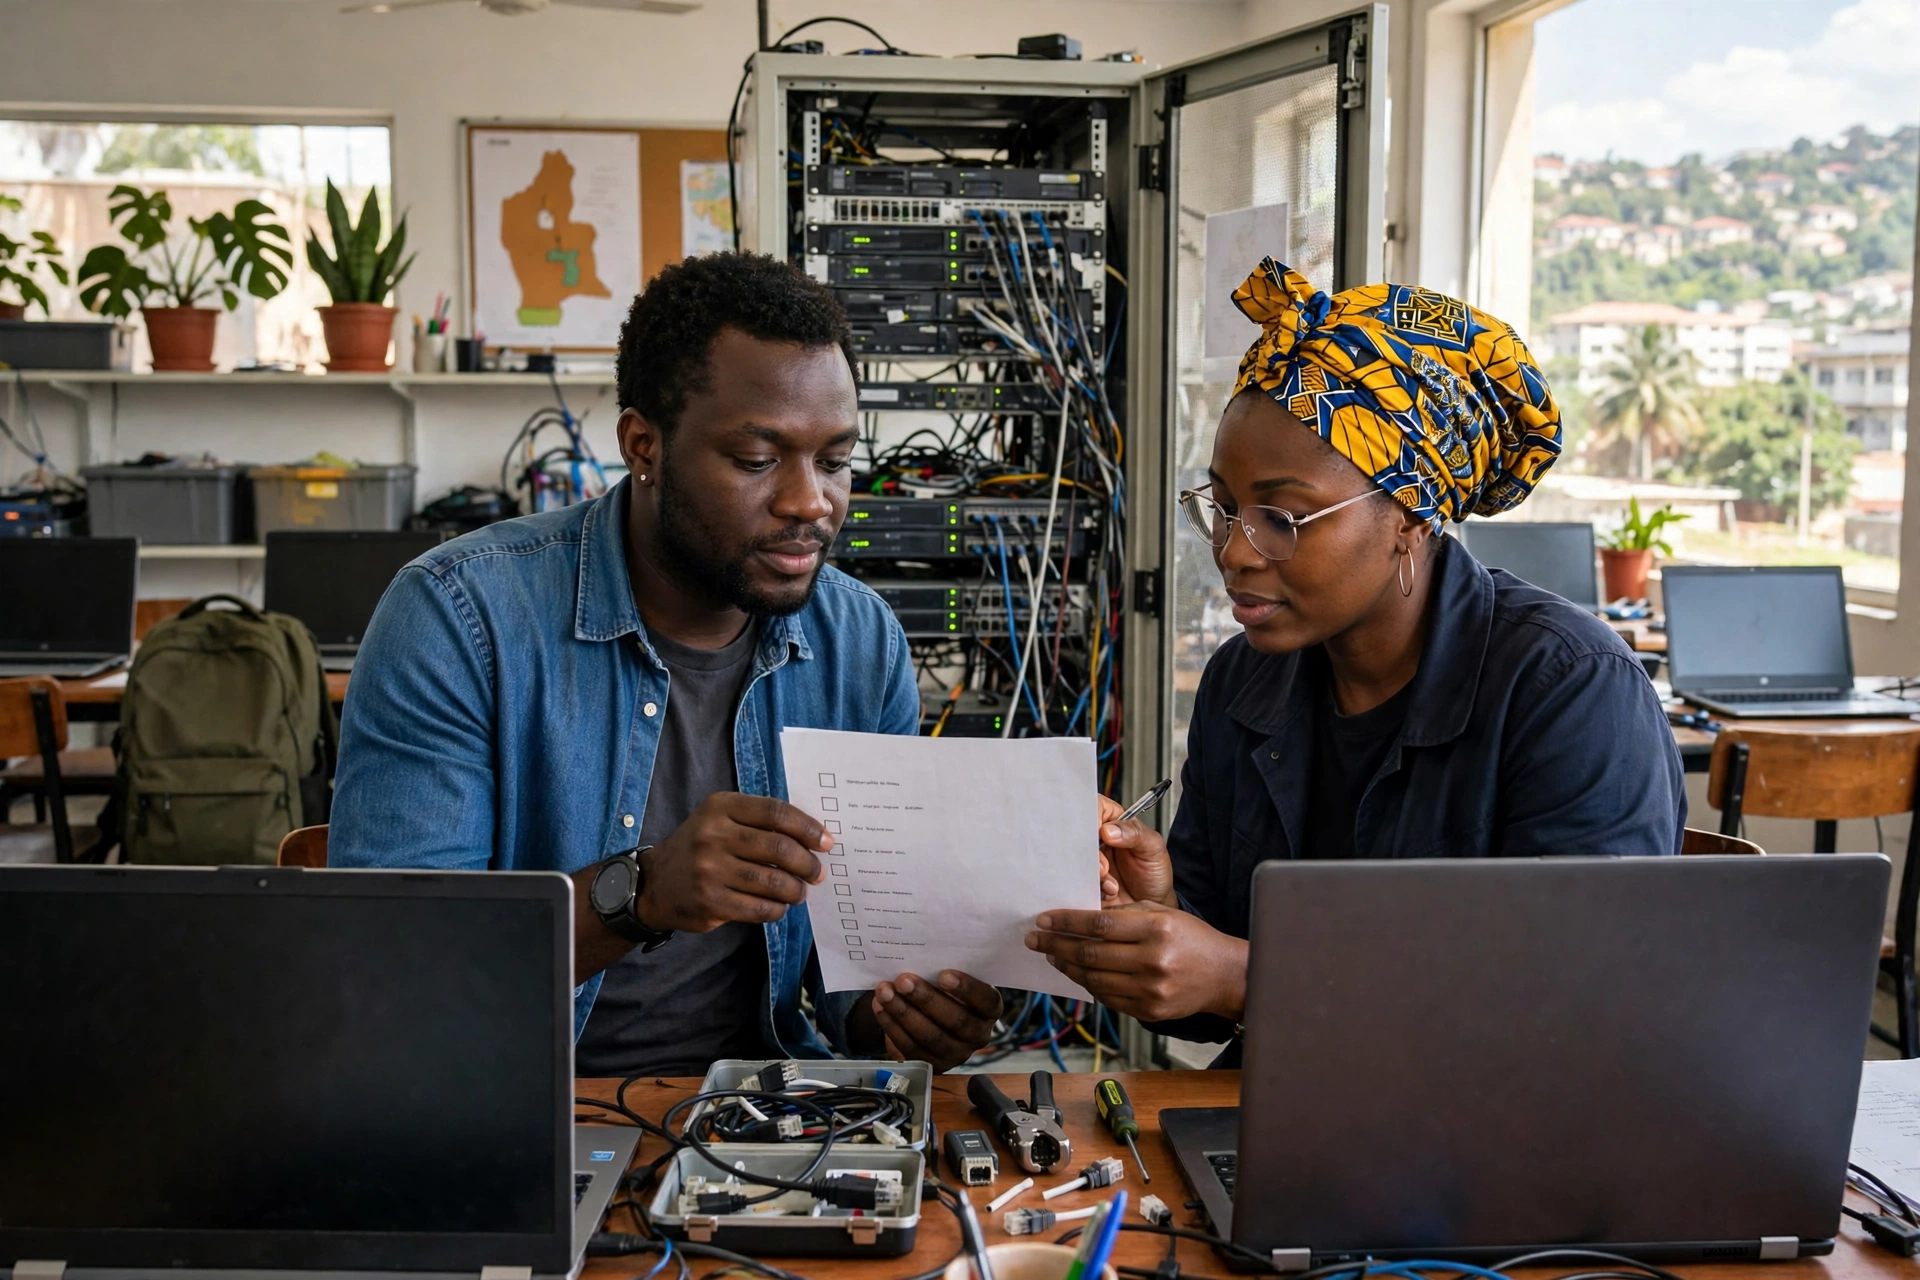
On ne protège pas ce qu’on ignore. La première étape est un inventaire vivant : quels serveurs, postes, applications, sites et services cloud l’organisation utilise-t-elle, qui en est responsable, qu’est-ce qui est exposé sur Internet ? Les surprises sont fréquentes — ancien serveur encore branché, site de test public jamais fermé, routeur oublié dans une agence. Chaque actif inconnu est un angle mort.
2. Scanner avec méthode, pas en aveugle
Des scanners spécialisés interrogent les systèmes, comparent versions et configurations à des bases de failles connues et signalent les erreurs d’exposition. Un scan bien mené est planifié, autorisé et adapté à la cible — on ne scanne pas un serveur de production fragile comme un poste de travail — et ses résultats sont relus par un humain : le scanner produit des alertes, l’analyste sépare les vraies failles des faux positifs.
3. Prioriser selon le danger réel
Un scan moyen remonte des centaines de résultats. Tout corriger « dans l’ordre de la liste » paralyse les équipes. La priorisation croise donc la gravité technique, l’exploitation connue ou probable, l’exposition de l’actif — Internet ou interne seulement — et sa valeur métier. Une faille moyenne sur le serveur public de paiement passe avant une faille grave sur une machine isolée sans données.
4. Corriger, ou réduire l’exposition quand on ne peut pas
La correction appartient aux équipes qui administrent les systèmes : appliquer un correctif, mettre à jour un composant, fermer un service inutile, durcir une configuration. Parfois, le correctif casserait une application métier ; on applique alors une mesure compensatoire — restreindre l’accès, isoler la machine — en documentant la décision et son échéance. Laisser une faille critique sans traitement ni justification écrite n’est jamais acceptable.
5. Re-tester et prouver que la faille a disparu
Le cycle se ferme par une nouvelle vérification : le correctif est-il appliqué partout, la faille a-t-elle disparu au rescan ? C’est cette preuve qui transforme un rapport en résultat. Elle nourrit les indicateurs utiles : délai moyen de correction des failles critiques, failles qui réapparaissent, part du parc réellement couvert. Pour transformer cette preuve en compétence reconnue, il existe la certification PenTest+ au Cameroun, qui valide la conduite d’un test d’intrusion complet.
Ce que le scan ne fait pas tout seul
L’erreur la plus répandue est de confondre l’achat d’un outil avec un programme de sécurité. Le scanner ne connaît ni vos priorités métier, ni le propriétaire d’un serveur, ni la fenêtre de maintenance acceptable pour une application critique. Il ne relance pas une équipe débordée.
La discipline est donc autant organisationnelle que technique : un responsable identifié, un rythme de scans régulier, des délais selon la criticité. Ce travail alimente les équipes de défense : un analyste qui surveille les alertes au quotidien, comme nous le décrivons dans notre fiche de l’analyste SOC au Cameroun, le métier qui surveille et défend les systèmes, travaille bien mieux quand le parc protégé n’accumule pas des mois de correctifs en retard.
Quand une faille devient un incident
Malgré toutes les précautions, une vulnérabilité peut être exploitée avant sa correction. La gestion des vulnérabilités croise alors une autre discipline : contenir, enquêter, éradiquer et tirer les leçons. Nous détaillons cette bascule dans notre article sur la réponse aux incidents de cybersécurité au Cameroun, le métier qui éteint les feux numériques. Chaque incident sérieux se termine par une question simple — quelle faille a servi d’entrée, et notre cycle aurait-il dû la voir plus tôt ?
Les applications méritent une attention particulière : les failles d’un site ou d’une API — contrôles d’accès défaillants, composants vulnérables, secrets exposés — relèvent du même cycle, avec des tests adaptés. Nous montrons cette continuité dans notre guide de la sécurité des applications web au Cameroun, pour protéger ce que les développeurs livrent.
Les compétences à construire pour travailler dans ce domaine
La discipline se situe au carrefour de plusieurs savoirs. D’abord de solides bases réseau et système : comment un service écoute, comment un système se met à jour, ce que signifie un port exposé. Ensuite, lire un rapport de scan avec esprit critique, distinguer un faux positif d’une faille réelle et expliquer un risque en langage clair. Enfin, la rigueur documentaire compte autant que la technique : tracer, dater, prouver.
Pour structurer ce socle, beaucoup passent par une certification généraliste de sécurité qui couvre la gestion des vulnérabilités parmi ses domaines centraux ; nous présentons ce parcours dans notre guide pour préparer la certification CompTIA Security+ au Cameroun. L’examen ne remplace pas la pratique, mais il donne un vocabulaire commun que les recruteurs savent lire.
Les erreurs qui rendent les scans inutiles
La première erreur est de scanner une fois par an, pour un audit, puis d’archiver le rapport : entre deux passages, le parc change et de nouvelles failles paraissent chaque semaine. La deuxième est de mesurer la performance au nombre de scans plutôt qu’au délai réel de correction des failles critiques. La troisième est d’exclure les actifs « gênants » — anciens systèmes, sites d’un prestataire, agences éloignées — précisément les angles morts favoris des attaquants. La quatrième est de traiter chaque alerte au même niveau : quand tout est urgent, plus rien ne l’est.
Ce sont des défauts de processus, corrigés par un cycle court et une priorisation assumée.
Se former à la gestion des vulnérabilités à Douala et à Yaoundé
Cette compétence s’apprend sur des environnements d’exercice où l’on peut scanner, se tromper, corriger et rescanner sans danger pour une entreprise réelle. Chez LocalHost Academy — exploitée par LOCALHOST GROUP SARL, centre agréé par le MINEFOP (arrêté 000623 du 21/12/2022) — la pédagogie repose sur 90 % de pratique : inventaire d’un parc réaliste, lecture critique de rapports, priorisation argumentée, vérification des corrections. Vous pouvez découvrir LocalHost Academy et son approche pédagogique : Douala (montée BP Cité, après la paroisse Christ Roi, 2PXH+CX Douala) et Yaoundé (Carrefour KAKA, Biyem-Assi). L’école dispose à Douala d’un centre d’examen Pearson VUE agréé, site 92245, et sa candidature comme Cisco Networking Academy est en cours.
Le profil visé : technicien ou administrateur qui veut passer à la sécurité, analyste en début de parcours défense, développeur soucieux de ses livrables. L’objectif : faire tourner un cycle complet, de l’inventaire à la preuve de correction.
Conclusion : la sécurité avance faille après faille
Une bonne gestion des vulnérabilités au Cameroun ne promet pas un système invulnérable — il n’existe pas. Elle promet quelque chose de plus utile : savoir où sont ses faiblesses, traiter d’abord celles qui comptent et pouvoir le prouver. C’est ce travail régulier, rarement spectaculaire, qui sépare les organisations surprises par chaque incident de celles qui trouvent leurs failles avant les attaquants.
Parlons de votre parcours cybersécurité. Contactez LocalHost Academy via notre page contact ou par téléphone — Douala : +237 699 55 60 21 / 678 27 99 57 ; Yaoundé : +237 696 98 42 33 / 674 64 70 10. Nous vous aiderons à situer votre niveau et à construire la suite.
Articles similaires
Prêt à lancer votre carrière dans le digital ?
Échangez avec notre équipe d'orientation et trouvez la formation certifiante faite pour vous.